




फ्रांस के 150 सुपरमार्केट पर साइबर अटैक: फ्रिज हैक किए- टेम्परेचर 50 डिग्री तक बढ़ाया; घंटों कूलिंग बंद रही; करोड़ों का नुकसान
Published:
5 min read
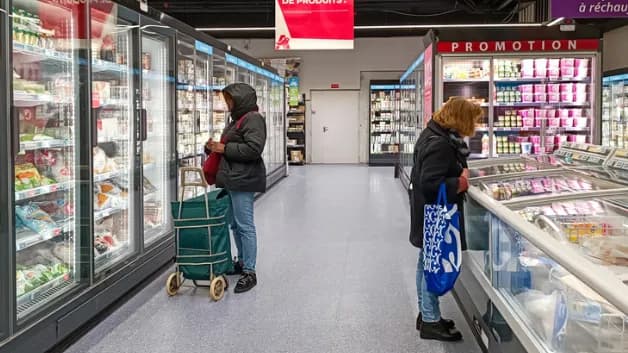
फ्रांस के अफसरों ने सुपरमार्केट्स के फ्रीज को हैक कर टेम्परेचर बढ़ाने के मामले की जांच शुरू कर दी है।- फाइल
इंटरनेशनल डेस्क। फ्रांस के सैकड़ों सुपरमार्केट में साइबर अटैक के जरिए फ्रिज और फ्रीजर का टेम्परेचर बढ़ा दिया गया। कुछ यूनिट का तापमान 50 डिग्री सेल्सियस यानी 122 डिग्री फारेनहाइट तक पहुंच गया। इससे बड़ी मात्रा में खाने-पीने का सामान खराब हो गया। कुछ जगह आग लगने की खबरें भी सामने आईं।
फ्रांस के अफसर इस मामले की जांच कर रहे हैं। वे यह पता लगाने की कोशिश कर रहे हैं कि हैकर्स ने सिस्टम तक पहुंच कैसे बनाई और क्या दूसरे देशों में भी ऐसे हमले हुए हैं।

यह हमला 12 अक्टूबर को सामने आया। कई सुपरमार्केट कंपनियों ने अपने रेफ्रिजरेशन सिस्टम में गड़बड़ी की जानकारी दी। पेरिस के प्रोसेक्यूशन ऑफिस ने कई बड़ी रिटेल कंपनियों के फ्रिज से जुड़े सिस्टम पर बड़े साइबर अटैक की पुष्टि की। रिपोर्ट के मुताबिक, हैकर्स ने फ्रिज के कंट्रोल सिस्टम में बदलाव किया और उन्हें डिफ्रॉस्ट मोड में डाल दिया। इससे कूलिंग बंद हो गई और टेम्परेचर बढ़ने लगा।

150 से ज्यादा स्टोर पर असर
- फ्रांस के सुपरमार्केट ग्रुप लेस मौस्केटेयर ने बताया कि उसके करीब 150 स्टोर इस साइबर अटैक की चपेट में आए। इस ग्रुप के तहत इंटरमार्शे जैसे स्टोर आते हैं। कंपनी ने हेल्थ रिस्क से बचने के लिए खाने-पीने की चीजों को नष्ट कर दिया।
- कारफोर ने भी अपने 80 सुपरमार्केट में साइबर अटैक की जानकारी दी। मोनोप्रिक्स और कोऑपरेटिव यू ने भी अपने स्टोर में गड़बड़ी की पुष्टि की। शुरुआती रिपोर्ट में ई. लेक्लर्क और ओशां जैसे दूसरे रिटेल ग्रुप्स का नाम भी सामने आया।
- इंटरमार्शे के चीफ थिएरी कोटियार्ड ने फ्रांसीसी न्यूज चैनल BFM TV से कहा कि इस घटना से देशभर में एक दिन में करोड़ों यूरो का नुकसान हो सकता है। हालांकि, टोटल कितना नुकसान हुआ है, अभी इसका पता नहीं चल सका है।
हैकर्स ने फ्रिज का टेम्परेचर कैसे बढ़ाया
बड़े सुपरमार्केट में फ्रिज और फ्रीजर अक्सर सेंट्रल कंट्रोल सिस्टम से चलते हैं। इनके जरिए स्टाफ और टेक्निकल टीमें दूर से टेम्परेचर की मॉनिटरिंग कर सकती हैं। वे कूलिंग सिस्टम की सेटिंग बदलने और मशीनों की सर्विसिंग जैसे काम भी कर सकती हैं।

रिपोर्ट के मुताबिक, हैकर्स ने इसी सिस्टम का इस्तेमाल कर फ्रिज को डिफ्रॉस्ट मोड में डाल दिया। इससे मशीनों की कूलिंग पर असर हुआ और कुछ यूनिट का टेम्परेचर करीब 6 घंटे तक तय लिमिट से ज्यादा रहा।
सॉफ्टवेयर में ग्लिच होने की बात सामने आई
मीडिया रिपोर्ट के मुताबिक, फ्रांस के प्रधानमंत्री सेबास्तियन लेकोर्नू के एक करीबी सोर्स ने इस मामले में डेनमार्क की इंजीनियरिंग कंपनी डैनफॉस के सॉफ्टवेयर में एक ग्लिच होने का जिक्र किया। डैनफॉस ने कहा कि जिन सिस्टम्स को टार्गेट किया गया उनमें पुराने फर्मवेयर का इस्तेमाल हो रहा था।

कंपनी ने कस्टमर्स को सिस्टम अपडेट करने और पुराने सॉफ्टवेयर से हटकर नए अपग्रेडेड वर्जन का इस्तेमाल करने की सलाह दी थी। हालांकि, जांच एजेंसियों ने अभी तक यह नहीं बताया है कि साइबर अटैक किसने किया और हैकर्स को सिस्टम का एक्सेस कैसे मिला।
खाने का सामान खराब हुआ, आग लगने की भी खबरें
सुपरमार्केट में मांस, मछली, दूध से बने प्रोडक्ट और फ्रोजन फूड को तय तापमान पर रखना जरूरी होता है। टेम्परेचर बढ़ने से ये सामान खराब हो सकता है। ऐसे सामान को दोबारा फ्रिज में रखने से भी उसकी क्वालिटी वही रहती है।

इस हमले के बाद स्टोर्स को डिफेक्टेड सामान हटाना पड़ा। कुछ जगह आग लगने की भी खबरें आईं। हालांकि, उपलब्ध जानकारी में आग लगने की सभी घटनाओं का कारण स्पष्ट नहीं किया गया है।
फ्रांस के बाहर भी जांच
फ्रांसीसी अफसर दूसरे यूरोपीय देशों के अफसरों से कॉन्टैक्ट कर रहे हैं। जांच का मकसद यह पता लगाना है कि क्या साइबर अटैक का संबंध दूसरे देशों में हुई घटनाओं से भी है। हालांकि, शुरुआती रिपोर्टों में किसी इंटरनेशनल साजिश या दूसरे देशों में हुए हमलों से इसके कनेक्शन के बारे में नहीं चता चला सका है।

नीदरलैंड के रिटेल ग्रुप अहोल्ड डेलहाइज ने भी अपने नेटवर्क से जुड़ी साइबर सिक्योरिटी की एक घटना की जानकारी दी थी। कंपनी ने एहतियात के तौर पर कुछ सिस्टम बंद किए। यह ग्रुप नीदरलैंड में अल्बर्ट हाइजन और अमेरिका में कई सुपरमार्केट ब्रांड चलाता है। लेकिन फ्रांस के फ्रिज पर हुए हमले और इस घटना के बीच कोई सीधा संबंध सामने नहीं आया है।
इंटरनेट कनेक्टेड डिवाइसेज कितने सिक्योर
इस घटना के बाद इंटरनेट कनेक्टेड डिवाइसेज को लेकर चिंता बढ़ गई है। सुपरमार्केट और दूसरी कंपनियां फ्रिज, एयर कंडीशनिंग, वेंटिलेशन और सिक्योरिटी सिस्टम को डिजिटल नेटवर्क से कंट्रोल करती हैं। इससे काम आसान होता है, लेकिन साइबर सिक्योरिटी स्ट्रॉन्ग नहीं होने के कारण हैकर्स इन डिवाइसेज को टारगेट कर सकते हैं।
ऐसे हमलों से केवल डेटा चोरी होने का खतरा नहीं रहता। मशीनों के काम करने का पैटर्न बदलने से सामान खराब हो सकता है, कारोबार ठप पड़ सकता है और लोगों की सुरक्षा पर भी असर पड़ सकता है।
ऐसे साइबर अटैक से कैसे बचें
एक्सपर्ट्स के मुताबिक, कंपनियों को सॉफ्टवेयर और फर्मवेयर अपडेट रखने चाहिए। रिमोट एक्सेस की लिमिट सेट होनी चाहिए, स्ट्रॉन्ग ऑथेंटिकेशन, संदिग्ध गतिविधियों पर नजर रखना चाहिए और मशीनों के कंट्रोल नेटवर्क को दूसरे कॉर्पोरेट नेटवर्क से अलग रखना भी जरूरी है।
फ्रांस की नेशनल साइबर सिक्योरिटी एजेंसी (ANSSI) और साइबर सिक्योरिटी से जुड़े अफसर मामले की जांच कर रहे हैं। जांच से पता चलेगा कि हैकर्स ने सिस्टम में सेंध कैसे लगाई और आने वाले समय में ऐसे हमलों को रोकने के लिए क्या करने की जरूरत है।