

AU स्मॉल फाइनेंस बैंक में डेटा लीक का खतरा: आधार-PAN से CIBIL स्कोर तक डिटेल्स चोरी का दावा, हैकर्स ने दी 6 दिन में डेटा लीक करने की धमकी
Published:
3 min read
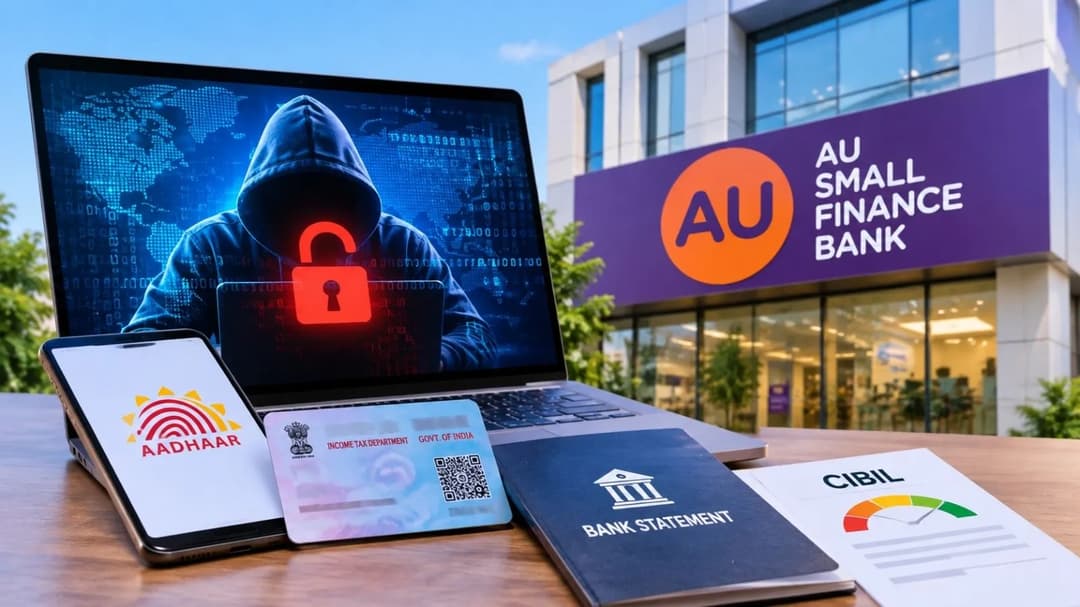
AU स्मॉल फाइनेंस बैंक ने संभावित डेटा लीक की जांच शुरु कर दी है। (AI जेनरेटेड इमेज)
बिजनेस डेस्क। AU स्मॉल फाइनेंस बैंक के डेटा लीक की खबर सामने आई है। ScarlettGroup नाम के एक हैकिंग ग्रुप ने दावा किया है कि उसने कस्टमर्स और कंपनी के इंटरनल सेंसिटिव रिकॉर्ड एक्सेस कर लिए हैं। बताया जा रहा है कि इस लीक में आधार और PAN नंबर, KYC डॉक्यूमेंट, CIBIL स्कोर, बैंक स्टेटमेंट और लोन की जानकारी जैसे पर्सनल और फाइनेंशियल डेटा शामिल है। हैकर ग्रुप ने धमकी दी है कि अगर बैक ने 6 दिनों के अंदर बातचाीत नहीं करता है तो वह चुराए गए डेटा को जारी कर देगा।
सबसे पहले इस ब्रीच की जानकारी साइबर सिक्योरिटी मॉनिटरिंग अकाउंट H4ckmanac ने X पर एक पोस्ट के जरिए दी थी। स्कारलेटग्रुप ने ‘नेगोशिएशन डेडलाइन’ नाम से एक काउंटडाउन पब्लिश किया है और डॉक्यूमेंट्स के धुंधले सैंपल दिखाए हैं। हालांकि, अभी यह साफ नहीं हुआ है कि असल में कितने कस्टमर्स की जानकारी पर असर पड़ा है और हैकर्स के दावे कितने सही हैं। AU स्मॉल फाइनेंस बैंक ने संभावित डेटा लीक की जांच शुरु कर दी है।

डेटा लीक रिपोर्ट पर AU स्मॉल फाइनेंस बैंक ने जवाब दिया
AU स्मॉल फाइनेंस बैंक ने माना है कि उसके Salesforce ऐप पर डेटा लीक की घटना हो सकती है। Salesforce एक सॉफ्टवेयर-एज-ए-सर्विस (SaaS) सिस्टम है, जिसे कंपनी मैनेज और होस्ट करती है। बैंक ने एक ऑफिशियल अनाउंसमेंट में कहा कि इस प्लेटफॉर्म पर उसके व्हीकल फाइनेंस कस्टमर से जुड़ी लिमिटेड जानकारी मौजूद है। बैंक ने कहा कि इस मामले की जांच चल रही है। बैंक ने कहा कि उनके सिस्टम पर कोई असर नहीं पड़ा है और सभी सर्विसेज नॉर्मल तरीके से चल रही हैं।
बैंक ने कहा कि यह घटना उसके मेन बैंकिंग सिस्टम से नहीं जुड़ी थी। हालांकि, अभी बैंक ने नहीं बताया है कि कितने रिकॉर्ड एक्सपोज हो सकते हैं या इसमें किस तरह की जानकारी शामिल है।
हैकर्स किस डेटा को एक्सेस करने का दावा किया
ScarlettGroup हैकर्स और साइबर सिक्योरिटी मॉनिटरिंग सोर्स की रिपोर्ट के मुताबिक, हैक किए रिकॉर्ड में कई तरह की सेंसिटिव जानकारी शामिल हैं। इसमें आधार नंबर, PAN डिटेल्स और KYC डॉक्यूमेंट्स जैसी पर्सनल जानकारी शामिल हैं। इसके अलावा CIBIL स्कोर, क्रेडिट रिपोर्ट, बैंक स्टेटमेंट और लोन एप्लीकेशन जैसी फाइनेंशियल जानकारी भी एक्सेस करने का दावा किया गया है।
इसमें लोन पेपरवर्क से जुड़ी अप्रूवल, साइन किए हुए पेपरवर्क और सिक्योरिटी जानकारी भी शामिल हैं। इसके साथ इंश्योरेंस और कस्टमर रिकॉर्ड जैसे इंश्योरेंस डॉक्यूमेंट्स और कस्टमर रिलेशनशिप मैनेजमेंट (CRM) डेटा एक्सेस किया गया है। पैकर्स ने कंपनी के इंटरनल डेटा एम्प्लॉई डायरेक्टरी, लॉगिन हिस्ट्री, IP एड्रेस और ऑडिट लॉग्स को एक्सेस करने का दावा किया है।
हैकर्स का कहना है कि अगर बातचीत नहीं की गई तो वे जानकारी जारी कर देंगे।

AU स्मॉल फाइनेंस बैंक के कस्टमर्स को क्या करें
कस्टमर्स को बैंक से आने वाले कॉल्स, ईमेल्स और मैसेज से सावधान रहना चाहिए। अगर किसी तरह का शक हो तो सावधानी बरतें। अगर कोई अनजान कॉलर उनसे OTPs, बैंकिंग पासवर्ड्स, आधार डिटेल्स या दूसरी सेंसिटिव जानकारी मांगे तो बिल्कुल भी शेयर न करें।
कस्टमर्स को बैंक स्टेटमेंट्स को चेक करें और अगर कोई अनजान ट्रांजैक्शन या सस्पीसियस एक्टिविटी दिखाई दे तो तुरंत बैंक को अलर्ट करें। हालांकि, AU स्मॉल फाइनेंस बैंक इस मामले की जांच कर रहा है और जांच के बाद आगे की जानकारी पता चलेगी।
ये भी पढ़ें-
राज एक्सप्रेस पर लाइव खबरें ट्रैक करें और भारत व दुनिया भर की ताज़ा अपडेट्स पाएं।


