




दिल्ली ब्लास्ट केस में बड़ा खुलासा: आतंकी घोस्ट सिम और एन्क्रिप्टेड ऐप्स से पाक हैंडलर्स से जुड़े थे; सरकार ने नए नियम लागू किए
Published:
4 min read
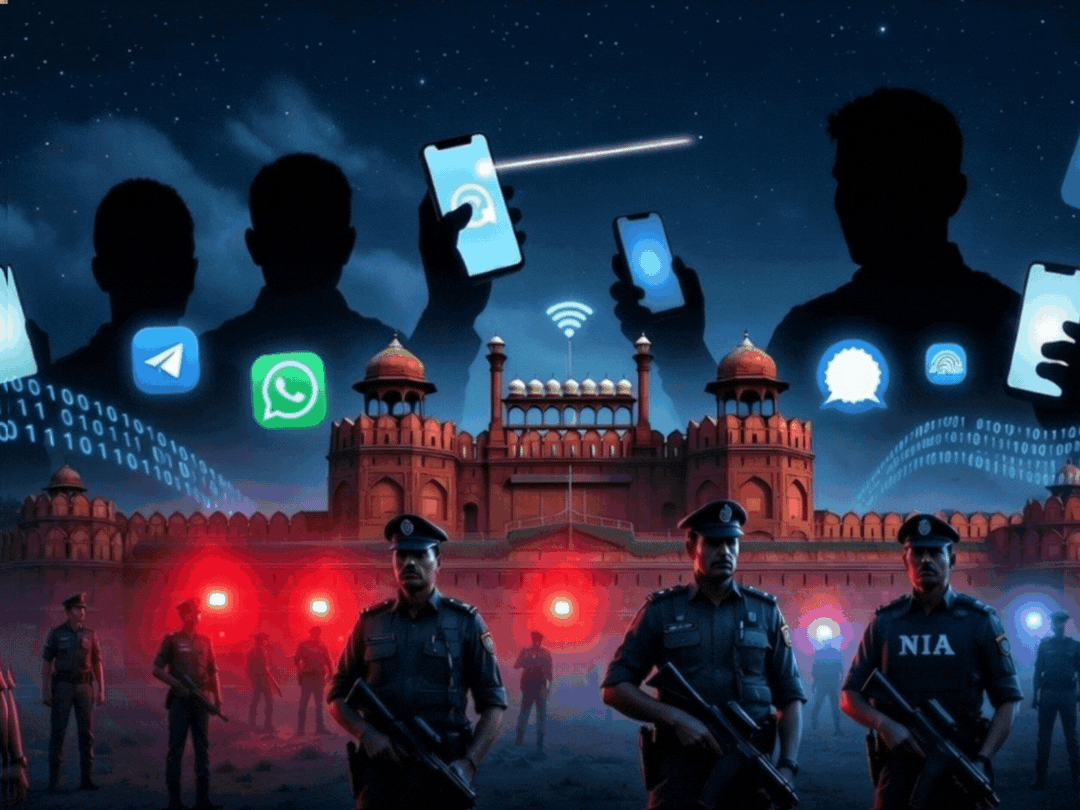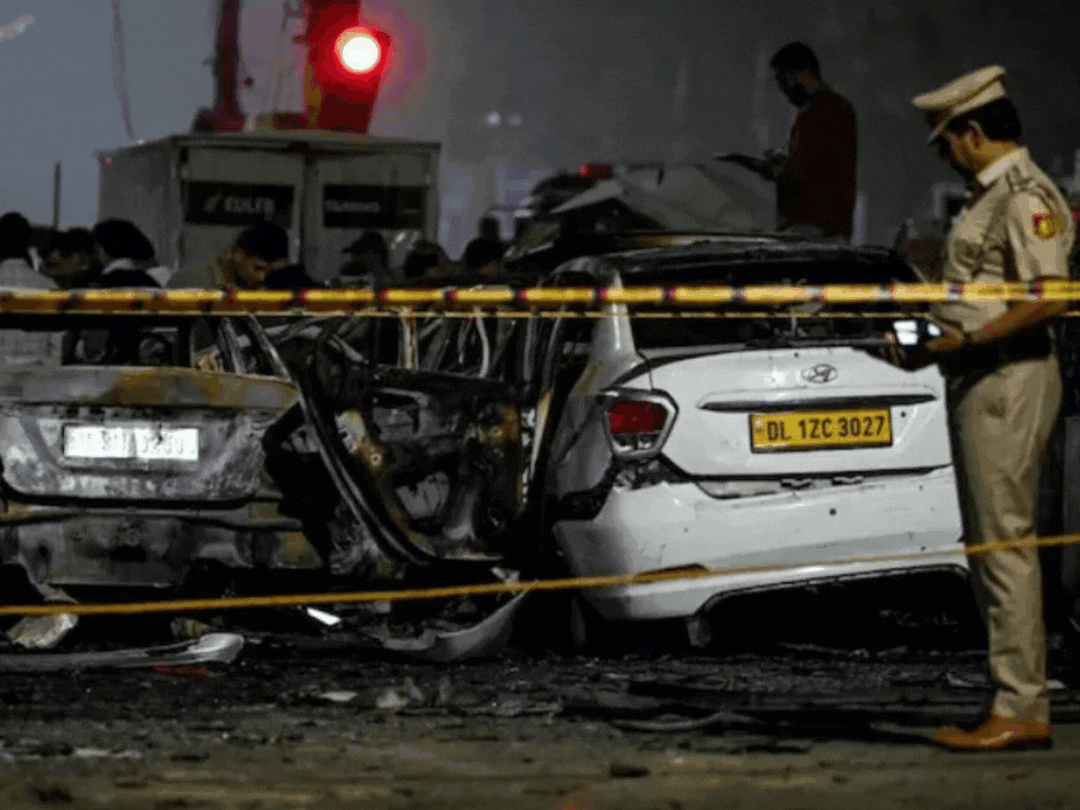
मैप प्रतिकात्मक है। (AI जेनेरेटेड इमेज)
नेशनल डेस्क. दिल्ली में लाल किले के पास 10 नवंबर को हुए आतंकी हमले में बड़ा खुलासा हुआ है। टेरर मॉड्यूल की जांच से जुड़े अफसरों के मुताबिक, आरोपी डॉक्टरों ने घोस्ट सिम कार्ड और एन्क्रिप्टेड एप्लिकेशन के एक नेटवर्क का इस्तेमाल किया था। इसी नेटवर्क के जरिए वह पाकिस्तान में बैठे हैंडलर्स के साथ संपर्क में थे।
डिपार्टमेंट ऑफ कम्युनिकेशन (DoT) ने 28 नवंबर को एक आदेश जारी किया था। इसमें कहा गया था कि व्हाट्सएप, टेलीग्राम और सिग्नल जैसे ऐप-कम्युनिकेशन प्लेटफार्मों के इस्तेमाल के लिए डिवाइस में फिजिकल सिम कार्ड कनेक्ट होना है। न्यूज एजेंसी PTI ने रविवार को यह जानकारी दी।
टेरर मॉड्यूल के मेंबर्स ने 2-3 मोबाइल का इस्तेमाल करते थे
रिपोर्ट में अधिकारियों ने बताया कि गिरफ्तार डॉक्टर्स मुजम्मिल, अदील राथर और व्हाइट-कॉलर टेरर मॉड्यूल से जुड़े दूसरे आतंकियों ने सुरक्षा एजेंसियों से बचने के लिए घोस्ट सिम कार्ड का यूज किया। इसमें ड्यूल फोन सिस्टम का इस्तेमाल होता है। डॉ. उमर-उन-नबी सहित सभी आरोपियों के पास 2 से 3 मोबाइल फोन थे। इनमें सुसाइड बॉम्बर के पास 3 से 4 फोन होने का दावा किया गया है।
फर्जी तरीके से खरीदी सिम का यूज किया
अधिकारियों के मुताबिक, आतंकवादियों ने किसी भोले-भाले व्यक्ति का आधार कार्ड यूज करके सिम खरीदी या फिर उन्होंने फेक आधार कार्ड से सिम खरीदी। आतंकियों ने खुद के नाम पर रजिस्टर्ड सिम का इस्तेमाल आतंकी गतिविधियों में नहीं किया। उन्होंने ऐसे सिम कार्ड का इस्तेमाल किया, जो उनके नाम पर रजिस्टर्ड नहीं था। आतंकी पाकिस्तान में बैठे हैंडलर्स से बात करने के लिए इसी सिम का इस्तेमाल कर रहे थे।
आतंकी पाकिस्तानी हैंडलर्स से कोड वर्ड में बात करते थे। इन हैंडलर्स के कोड नेम उकासा, फैजान और हाशमी थे। सुरक्षा एजेंसियों ने एक ऐसा पैटर्न भी देखा है, जिसमें आतंकियाें के फेक सिम वाले नंबर पाकिस्तान अधिकृत कश्मीर (PoK) या फिर पाकिस्तान में सीमा पार भी एक्टिव ट्रेस हुए हैं।

आतंकी कॉम्प्रोमाइज्ड सिम मैसेजिंग ऐप पर यूज करके इंटरनेट के जरिए वह भारत से बाहर भी इसी नंबर से एक्टिव रहते थे। इससे आतंकी आसानी से भारतीय सुरक्षा एजेंसियों के रडार से बच जाते थे। अफसरों ने बताया, कुछ मैसेजिंग ऐप बिना फिजिकल सिम कार्ड के भी यूज होते हैं, इसी का फायदा उठाया गया। हैंडलर्स ने कथित तौर पर आतंकी मॉड्यूल को YouTube के जरिए IED असेंबली सीखने और भीतरी इलाकों में हमले प्लान करने के लिए इसी तरह गाइड किया।
अब नए टेलीकॉम नियम
अब इन कमजोरियों को दूर करने के लिए, केंद्र ने टेलीकम्युनिकेशन एक्ट, 2023 को टेलीकॉम साइबर सिक्योरिटी नियमों के साथ लागू किया है। नए नियमों के तहत, 90 दिनों के अंदर, सभी टेलीकम्युनिकेशन आइडेंटिफायर यूजर एंटिटीज (TIUEs) को यह सुनिश्चित करना होगा कि उनके एप्लिकेशन तभी काम करें, जब डिवाइस में एक एक्टिव सिम लगा हो। इसमें टेलीकॉम ऑपरेटरों को यह भी निर्देश दिया गया है कि अगर कोई एक्टिव सिम नहीं पाया जाता है, तो वे यूजर्स को WhatsApp, Telegram और Signal जैसे ऐप्स से ऑटोमैटिकली लॉग आउट कर दें। अधिकारियों ने कहा कि Snapchat, Sharechat और Jiochat सहित सभी सर्विस प्रोवाइडर्स को DoT को कंप्लायंस रिपोर्ट जमा करनी होगी।

फेक और एक्सपायर्ड सिम को डीएक्टिवेट करने में लगेगा समय
डिपार्टमेंट ऑफ कम्युनिकेशन (DoT) ने इससे पहले सिम कार्ड के बिना ऐप्स का इस्तेमाल करने की सुविधा को एक गंभीर साइबर सिक्योरिटी थ्रेट बताया था, क्योंकि इसका इस्तेमाल देश के बाहर से साइबर धोखाधड़ी और आतंकवाद से संबंधित गतिविधियों के लिए किया जा रहा है। यह निर्देश जम्मू और कश्मीर टेलीकॉम सर्कल में तेजी से लागू किया जा रहे हैं। हालांकि अधिकारियों ने माना है कि सभी एक्सपायर्ड और फ्रॉड वाले सिम को डीएक्टिवेट करने में समय लगेगा, लेकिन DoT इस कदम से आतंकी नेटवर्क और व्हाइट-कॉलर ऑपरेटिव्स को कट्टरपंथी बनाने और मैनेज करने के लिए इस्तेमाल किए जाने वाले डिजिटल इंफ्रास्ट्रक्चर पर एक बड़ा हमला होगा।

राज एक्सप्रेस पर लाइव खबरें ट्रैक करें और भारत व दुनिया भर की ताज़ा अपडेट्स पाएं।


